Nyt tarkkana, tekstiviesti pyytää haittaohjelman lataamista kännykkääsi – Traficomin mukaan viruksen saastuttamasta laitteesta voi vuotaa käyttäjän salasanoja
Liikenne- ja viestintävirasto Traficomin Kyberturvallisuuskeskus varoittaa lataamasta apk-päätteisiä sovelluksia.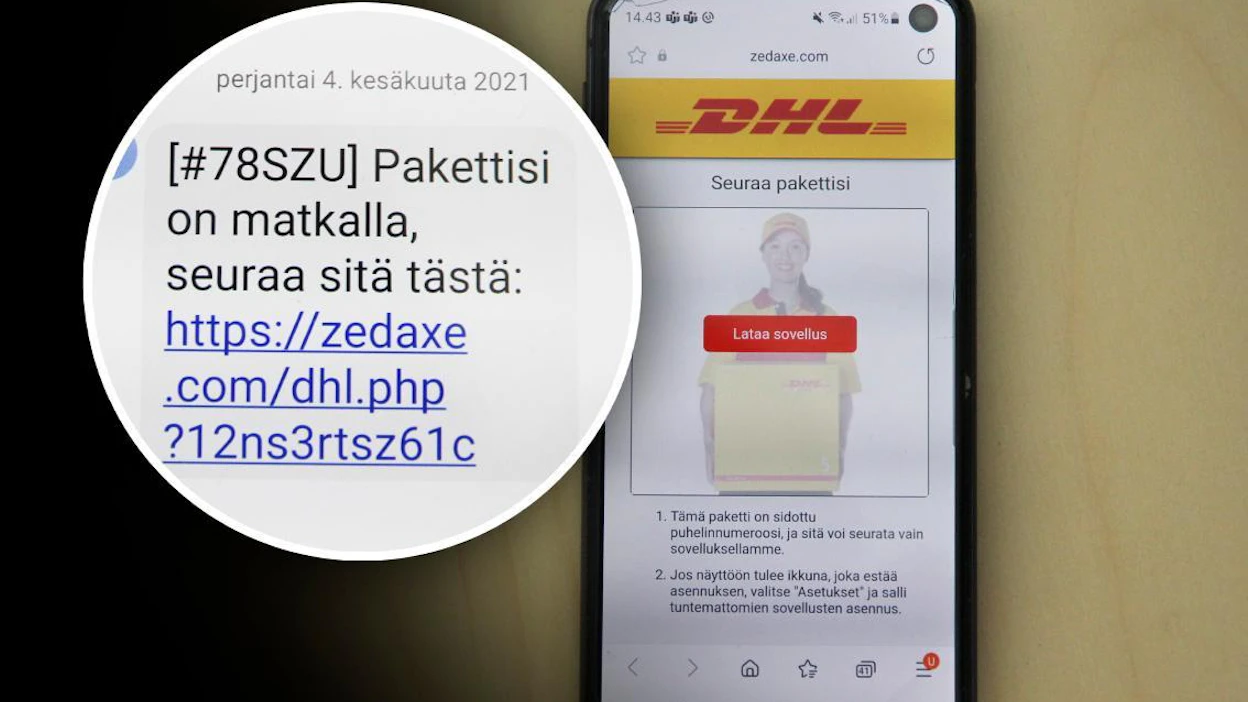 Esimerkiksi DHL-kuljetusyhtiön nimissä lähetetty viesti voi sisältää linkin haittaohjelman lataamiseksi. Kuva: Henrik Hohteri
Haittaohjelmien saastuttamilta laitteilta voidaan varastaa esimerkiksi salasanoja ja muita tietoja. Saastuneita laitteita käytetään myös lähettämään haittaohjelmaa eteenpäin.
Haittaohjelmat leviävät nyt tekstiviestitse. Suomenkielinen tekstiviesti saapuu puhelimeesi. Viesti sisältää linkin sovelluksen latausta tarjoavalle sivulle.
Sivulla oleva latauslinkki tarjoaa Android-laitteille .apk-päätteistä asennuspakettia. Asennuspaketti ei ole virallinen sovellus, vaan se sisältää haittaohjelman. Asennuspaketti ei toimi iPhonella.
Haittaohjelmaa levittävä sivu voi myös ohjeistaa sallimaan tuntemattomien sovellusten asennuksen. Tämä mahdollistaa sovelluskauppojen ulkopuolisten sovellusten asentamisen Android-laitteelle.
Tuntemattomien sovellusten asennusta ei tule sallia, sillä se mahdollistaa myös haitallisten sovellusten asentamisen laitteelle virallisen sovelluskaupan ohi.
Haittaohjelmien tavoitteena on esimerkiksi varastaa saastuneelta laitteelta tietoja ja lähettää laitteesta haittaohjelmaa edelleen levittäviä tekstiviestejä. Haittaohjelma voi varastaa esimerkiksi salasanoja ja muita laitteella olevia tietoja.
Tämän vuoksi omien tilien suojaaminen monivaiheisella tunnistautumisella ja salasanojen vaihtaminen haittaohjelman saastuttaneella laitteella käytetyistä palveluista muun muassa sähköpostiin ja sosiaaliseen mediaan on tärkeää, jotta haittaohjelman varastamat tiedot eivät päädy huijareiden käyttöön.
Kyberturvallisuuskeskus on aiemmin kertonut Android-haittaohjelmasta, jota on kutsuttu nimellä Fakecop/FakeSpy. Nyt pinnalla on FluBot-niminen haittaohjelma.
Molemmat haittaohjelmat näyttävät samanlaisilta, vaikka niiden tekninen toteutus on erilainen.
Ilmoittaessasi Kyberturvallisuuskeskukselle sinun ei tarvitse tietää kummasta haittaohjelmasta on kyse. Korjaavat toimenpiteet ovat samat molemmissa haittaohjelmatapauksissa.
Lue lisää:
Tietoturvayhtiö varoittaa Android-laitteissa nopeasti leviävästä haittaohjelmasta
Posti toi pyytämättä ja yllättäen lahjan Kiinasta – älä missään nimessä tuikkaa kiinni
Artikkelin aiheet- Osaston luetuimmat