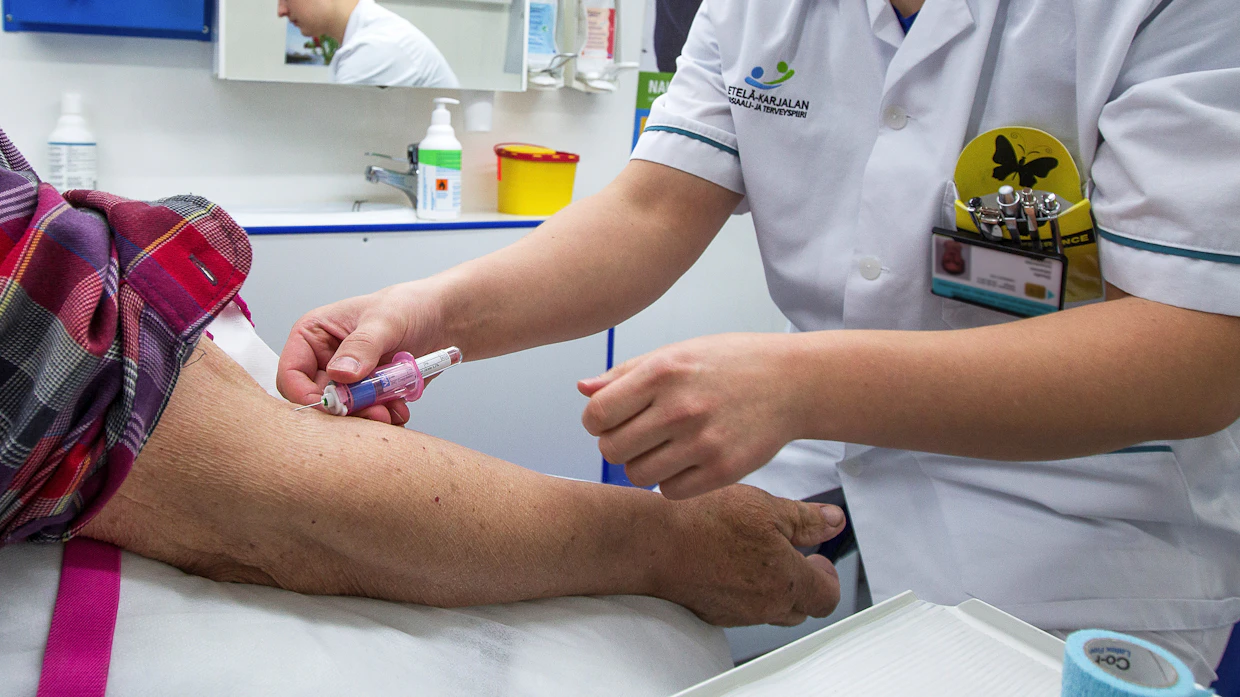
Hyvinvointialueiden rekisterit sisältävät hieman erilaisia tietoja kuin kunnan rekisterit. Hyvinvointialueilla niissä on esimerkiksi terveystietoja. Kuva: Kari Salonen

Kyberhyökkäys voi saada paljon pahaa aikaan kunnassa tai hyvinvointialueella, mutta uhkakuvat eivät ole niin pahoja kuin moni voi ajatella.
Kyberturvallisuuskeskuksen erityisasiantuntija Jere Finne kertoo, että usein kyberhyökkäysten motiivina on raha tai mainehaitta.
Pyrkimyksenä on löytää aukkoja järjestelmistä ja tienata niiden löytymisellä rahaa järjestelmien haltijoilta. Hyökkäyksissä hyödynnetään usein tiedossa olevia haavoittuvuuksia tai järjestelmiin mennään sisään kaapatuilla tunnuksilla.
Rikolliset voivat myös ostaa osan hyökkäyksestä pimeiltä markkinoilta. Finne muistuttaa, että hyötyä haluava rikollinen voi olla eri kuin rikoksen toteuttaja.
Hyvinvointialueilla vaikkapa kiristyshaittaohjelman seuraukset voivat olla hieman erilaisia kuin kunnissa.
Pahimmassa tapauksessa kiristyshaittaohjelmalla voitaisiin lamaannuttaa joku hyvinvointialueen tai kunnan keskeinen palvelu. Jo tähän mennessä niillä on häiritty kuntien päätöksentekoa, asiakirjahallintaa ja maksuliikennettä.
Finne huomauttaa, että käytössä on kuitenkin kattavia varajärjestelyjä, joilla palveluita pystytään pyörittämään, vaikka osa järjestelmästä olisikin pois käytöstä.
”Kyllähän merkittäviä palvelun alenemia kuitenkin tapahtuu, jos tietojärjestelmiä lähtee pois.”
Hyvinvointialueiden asiakasrekisterit sisältävät arkaluonteisia tietoja, kuten terveystietoja. Lisäksi alueilla on käytössään myös esimerkiksi elämää ylläpitäviä laitteistoja.
Myös kunnilla käytössään laajoja rekistereitä esimerkiksi opetuspuolella. Hyökkääjät voivat esimerkiksi kiristää kuntaa, hyvinvointialuetta tai yksittäisiä ihmisiä tällaisen rekisterin sisältämillä tiedoilla.
Rikolliset voivat myös kaupata tietomurrolla saamansa rekisterin sisällön eteenpäin pimeillä markkinoilla tai tehdä identiteettivarkauksia.
Sen sijaan elämää ylläpitävien laitteiden tai muiden kriittisten järjestelmien sammuttaminen hyökkäyksellä ei ole kaikkein todennäköisin vaihtoehto, koska rikollisia motivoi pääsääntöisesti raha.
”Hyökkääjätkin pyrkivät tekemään hyökkäyksen resurssitehokkaasti, ja sen takia nämä rekisterit ovat aika usein kohteena”, Finne muistuttaa viitaten esimerkiksi potilastietojärjestelmiin tai oppilasrekistereihin.
Kuntaliiton digitaalisen turvallisuuden erityisasiantuntija Jari Ylikoski huomauttaa, että kaikkein kehittyneimpiä hyökkäyksiä ei tunnisteta riittävän ajoissa. Nykyisin aikaa reagoida hyökkäyksiin on paljon aiempaa vähemmän.
Pohjoismaisten tietoturvatalojen tietojen mukaan vielä vuonna 2021 edistyksellisen hyökkäyksen kohteeksi joutuneella organisaatiolla oli aikaa toimia 44 päivää, mutta nykyisin tuo aika on kutistunut tunteihin.