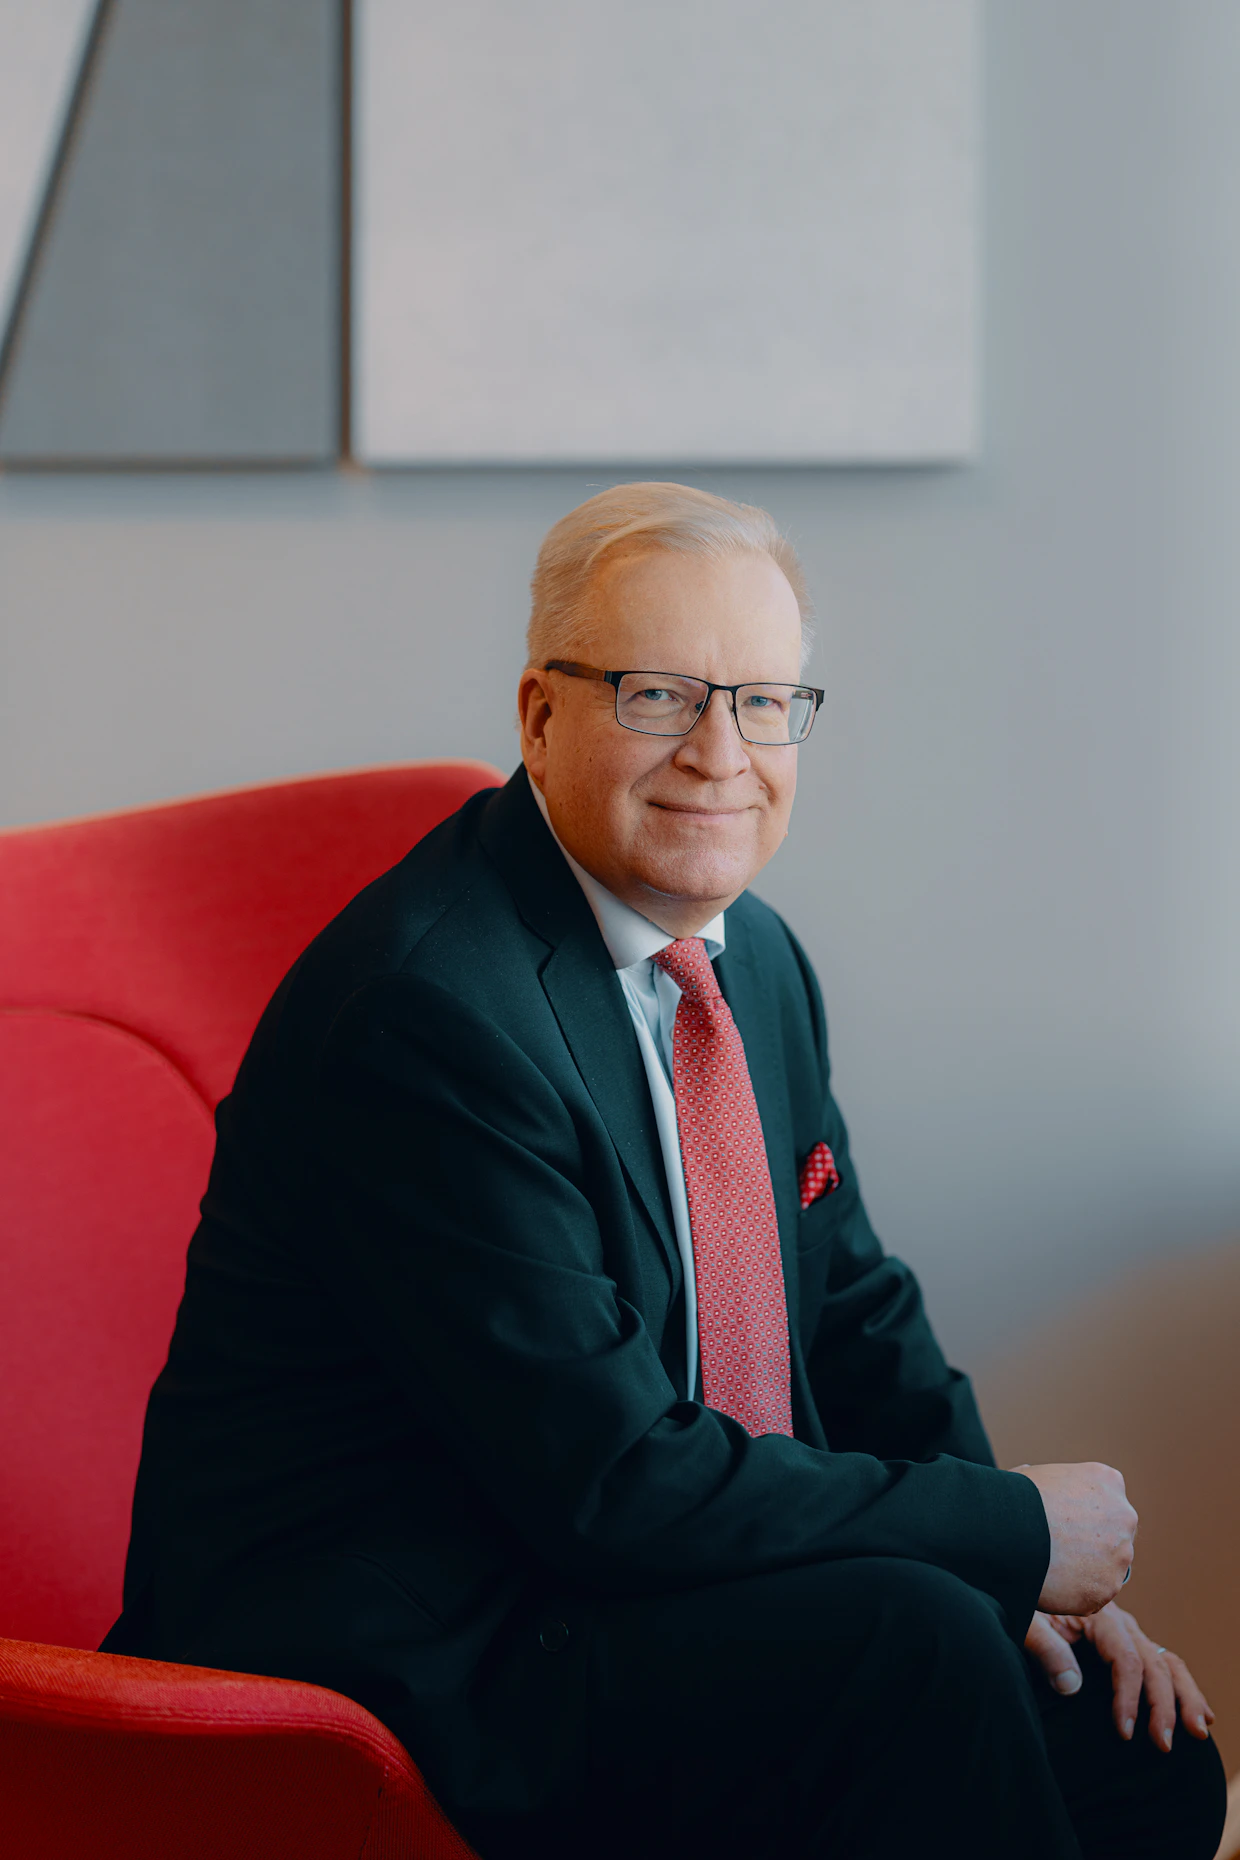
Kimmo Rouskun mielestä operaattorit voisivat aktiivisemmin tarjota uusia laitteita vanhentuneiden tilalle. Kuva: Digi- ja väestötietovirasto

Toisin kuin moni saattaa luulla, operaattorit eivät lähetä asiakkaalle automaattisesti uutta laitetta, kun reititin muuttuu turvattomaksi tai vanhenee. Aina asiakas ei saa tietoa edes siitä, että laite on muuttunut turvattomaksi.
Lähes aina asiakkaan pitää siis itse uusia reititin, kun se ei enää saa päivityksiä.
Tietoturva-asiantuntija Kimmo Rousku ihmettelee, miksi operaattorin eivät aktiivisesti tarjoa asiakkailleen uusia verkkolaitteita vanhentuneiden tilalle.
”Tämähän olisi heille liiketoimintamahdollisuus”, Rousku hämmästelee.
Rousku huomauttaa, että operaattoreilta hankittujen laitteiden ongelma on se, ettei asiakas pääse näitä laitteita itse päivittämään, eikä usein edes katsomaan, mikä ohjelmistoversio laitteessa on.
Elisan kodin yhteyksien liiketoimintajohtaja Laura Soikkeli kertoo, että yleisemmin reitittimet ovat asiakkaan omistamia ja asiakkaan on itse ostettava uusi laite vanhan tilalle.
Elisalla pyritään aina kodin liittymän myynnin yhteydessä varmistamaan, että asiakkaan laite on ajantasainen.
Soikkelin mukaan suurin osa Elisalta hankituista laitteista on sellaisia, että Elisa vastaa niiden hallinnoinnista ja päivityksistä. Laitteiden toiminta on siis optimoitu Elisan verkkoon ja niissä on testattu ohjelmistoversio.
Telian tapauksessa asiakas voi hankkia esimerkiksi mobiililaajakaistalaitteen heiltä tai yhtä lailla jostain muualta, kunhan laite toimii heidän SIM-korttinsa kanssa. Liittymästä erillisenä Telialta tai muualta hankittu laite on asiakkaan vastuulla.
Kun laite ei ole Telian, se ei kuulu yhtiön verkonvalvonnan piiriin. Telian mukaan operaattorilla ei siis yleensä ole ajantasaista tietoa tällaisen laitteen turvallisuudesta.
Telian laiteliiketoiminnan johtaja Markku Saranpää huomauttaa, että viime kädessä laitteen ohjelmisto- ja tietoturvapäivityksistä vastaa laitevalmistaja.
Myös DNA:n tapauksessa asiakas omistaa laitteen itse. Palvelukehitysjohtaja Ville Partanen kertoo, että he suosittelevat aina hankkimaan reitittimen DNA:n liittymäsopimuksen yhteydessä. Mikäli DNA:ltä ostettu laite muuttuu heidän tietojensa mukaan turvattomaksi esimerkiksi vanhenemisen myötä, Partanen lupaa, että tästä kerrotaan asiakkaalle.
”Emme missään tapauksessa halua asiakkaamme käyttävän turvatonta laitetta.”
Liikenne- ja viestintävirasto Traficomin Kyberturvallisuuskeskuksen yksikönpäällikkö Heidi Kivekäs kertoo, että teletoimintaa koskevan lainsäädännön lähtökohtana on, että päätelaitteet, kuten reitittimet, eivät ole osa operaattoreiden tarjoamia yleisiä viestintäverkkoja tai -palveluja. Tästä johtuen laki ei velvoita operaattoreita vastaamaan niiden ylläpidosta. Esimerkiksi tietoturvapäivitysten tilan seuranta kuuluu siis lähtökohtaisesti laitteen omistajalle.
Lain mukaan operaattorin pitää kuitenkin ohjeistaa asiakasta siitä, kuinka hän voi ylläpitää laitteensa tietoturvaa. Ohjeistus voidaan antaa esimerkiksi vakiosopimusehdoissa tai laskutuksen yhteydessä.
”Ohjeistus ei saa rajoittaa tilaajan valinnanvapautta. Siinä ei voida esimerkiksi edellyttää tilaajan hankkivan tietyn palveluntarjoajan tuotteen tietoturvallisuuden varmistamiseksi, vaan tilaajalle on kerrottava erilaisista vaihtoehdoista”, Kivekäs painottaa.